WordPressで会社のホームページを運用していると、突然サイトの表示が変わったり、知らないページが追加されたりすることがあります。
また、Google検索の結果に不審なページが表示されたり、レンタルサーバー会社から不正なプログラムが検出されたという連絡が届いたりする場合もあります。
こうした現象が発生した場合、WordPressサイトが第三者から不正な操作を受けている可能性があります。
特に中小企業のWebサイトでは、日常的な更新作業を制作会社に任せていたり、専門のシステム担当者がいなかったりすることがあります。そのため、問題が発生した際に、誰に連絡すればよいのか、どこから確認すればよいのか分からないケースも考えられます。
しかし、サイトがハッキングされた可能性があるからといって、慌ててファイルを削除したり、すぐにバックアップから復元したりすることが適切とは限りません。
不正アクセスの状況や原因を確認せずに作業を進めると、調査に必要な情報が失われたり、復旧後に同じ問題が発生したりする可能性があります。
重要なのは、被害の拡大を防ぎながら、現在の状況を把握し、原因の調査と復旧を順序立てて進めることです。
この記事では、中小企業のWeb担当者や事業者が知っておきたいWordPressのハッキング対応について、初動対応、原因特定、復旧方法、再発防止策の4つに分けて解説します。
専門的な復旧作業を自社で行うことが難しい場合でも、制作会社やサーバー会社へ適切に相談できるよう、確認しておきたい項目を整理します。
WordPressサイトがハッキングされると何が起きるのか
WordPressサイトがハッキングされると、第三者によって本来許可されていない操作が行われる可能性があります。
例えば、ホームページの内容を書き換えられたり、知らないページを追加されたりするケースです。
ほかにも、サイトへアクセスした利用者を別のWebサイトへ転送するように設定されたり、不正なプログラムが設置されたりする場合があります。
WordPress公式のセキュリティ資料でも、サイトの改ざん、不審なユーザーの追加、マルウェアの検出、検索エンジンからの警告などが、侵害を疑う代表的な兆候として挙げられています。
ハッキングが疑われる主な症状
不正アクセスが発生した場合、必ずしもサイト全体が表示されなくなるわけではありません。
一見すると正常に表示されていても、特定のページだけが改ざんされている場合や、管理者が把握していないファイルが追加されている場合もあります。
例えば、次のような現象が確認された場合は、状況を調べる必要があります。
| 確認された現象 | 考えられる問題 |
|---|---|
| サイトの文章や画像が勝手に変更されている | ページやデータの改ざん |
| 覚えのないページが追加されている | 不正なページの作成 |
| 知らないWebサイトへ転送される | 不正なリダイレクト |
| 管理者が追加されている | 管理者アカウントの不正利用 |
| Google検索に不審なページが表示される | 検索結果を悪用するスパムページの生成 |
| サーバー会社から警告が届く | 不審なファイルやプログラムの検出 |
| ブラウザに危険なサイトという警告が表示される | マルウェアやフィッシングなどの問題 |
| サイトから大量の不審なメールが送信される | メール送信機能などの悪用 |
ただし、これらの症状があるからといって、必ずハッキングされているとは限りません。
例えば、WordPressの更新による不具合や、プラグインの設定ミス、サーバー障害などによって、似た症状が発生することもあります。
そのため、最初からハッキングと断定するのではなく、確認された事実を整理することが重要です。
見た目が正常でも問題が残っている場合がある
不正アクセスによって追加されたファイルやプログラムは、通常のページ表示では確認できない場所に存在する場合があります。
また、サイトの管理画面に不正なユーザーが追加されていても、トップページの見た目には変化がないことがあります。
そのため、改ざんされたページを修正しただけでは、問題が解決していない可能性があります。
サイトの表示だけでなく、管理者アカウント、ファイル、データベース、サーバーの設定なども含めて調査する必要があります。
1.ハッキングが疑われるときの初動対応
WordPressサイトに不正アクセスの疑いがある場合、最初に行うべきことは、被害が広がらないようにすることです。
ただし、すぐにすべてのファイルを削除したり、WordPressを再インストールしたりすることは避けましょう。
原因調査に必要な情報が失われる可能性があるためです。
まずは現在の状況を記録し、影響範囲を確認したうえで、必要な対策を進めます。
発見した日時と症状を記録する
最初に、いつ、どのような異常を発見したのかを記録しましょう。
例えば、トップページに知らない文章が表示されている場合は、その画面をスクリーンショットで保存します。
不審なURLが見つかった場合は、対象のURLや発見日時も記録します。
また、サーバー会社やGoogle Search Consoleから警告が届いている場合は、通知内容を保存しておきましょう。
WordPress公式のハッキング対応資料でも、発見した症状や日時、直前に行った作業などを記録することが案内されています。
特に、次のような情報があると、その後の原因調査に役立ちます。
- 異常を発見した日時
- 問題が発生しているページのURL
- 表示されたエラーや警告の内容
- 不審なページや管理者アカウントの有無
- 直前に実施した更新や設定変更
- サーバー会社などから届いた通知
- 発見後に実施した操作とその日時
これらの情報は、制作会社やセキュリティ専門業者へ相談する際にも重要になります。
必要に応じてサイトへのアクセスを制限する
ハッキングが疑われる場合、被害の拡大を防ぐために、サイトへのアクセスを一時的に制限することがあります。
例えば、不正なプログラムが利用者のブラウザに影響を与える可能性がある場合や、個人情報を取得する不審なページが公開されている場合です。
こうした状況では、通常どおりサイトを公開し続けることが適切ではない場合があります。
ただし、アクセス制限の方法は状況によって異なります。
メンテナンス画面を表示するだけでは、不正なプログラムの実行や管理画面へのアクセスを十分に防げないこともあります。
また、誤った設定変更によって、必要な管理作業までできなくなる可能性があります。
そのため、具体的な制限方法は、サーバー会社や保守担当者と相談しながら判断することが大切です。
ログやファイルの状態を保全する
原因を調べるためには、現在のサーバーの状態やログが重要な手がかりになります。
ログとは、サーバーへのアクセスやエラーなどの記録です。
例えば、通常とは異なる時間帯に管理画面へアクセスされていないか、不審なファイルにアクセスが集中していないかなどを調べる際に役立ちます。
しかし、サーバーによってはログの保存期間が限られている場合があります。
また、ファイルを削除したり、バックアップから復元したりすると、調査に必要な情報が失われることもあります。
そのため、復旧作業を始める前に、可能な範囲でログやファイル、データベースの状態を保全しておくことが重要です。
IPAの情報セキュリティに関する資料でも、インシデント発生時の初動対応では、証拠保全を考慮した手順を定めることが示されています。
ただし、不正なプログラムが含まれている可能性のあるファイルは、通常のバックアップとは分けて安全に保管し、不用意に実行しないよう注意が必要です。
制作会社やサーバー会社へ連絡する
自社で原因を判断できない場合は、早い段階で制作会社やサーバー会社に相談しましょう。
特に、WordPressの管理画面へログインできない場合や、不審なファイルが大量に見つかっている場合は、専門的な対応が必要になる可能性があります。
連絡する際には、単に「サイトがハッキングされたようです」と伝えるだけでなく、確認できている症状を整理して伝えることが重要です。
例えば、発見日時、問題が発生しているURL、表示された警告、直前の更新作業などを共有します。
また、サイトの公開停止が必要か、調査に必要なログを保全できるか、復旧作業をどこまで依頼できるかも確認しておきましょう。
2.ハッキングの原因を特定する
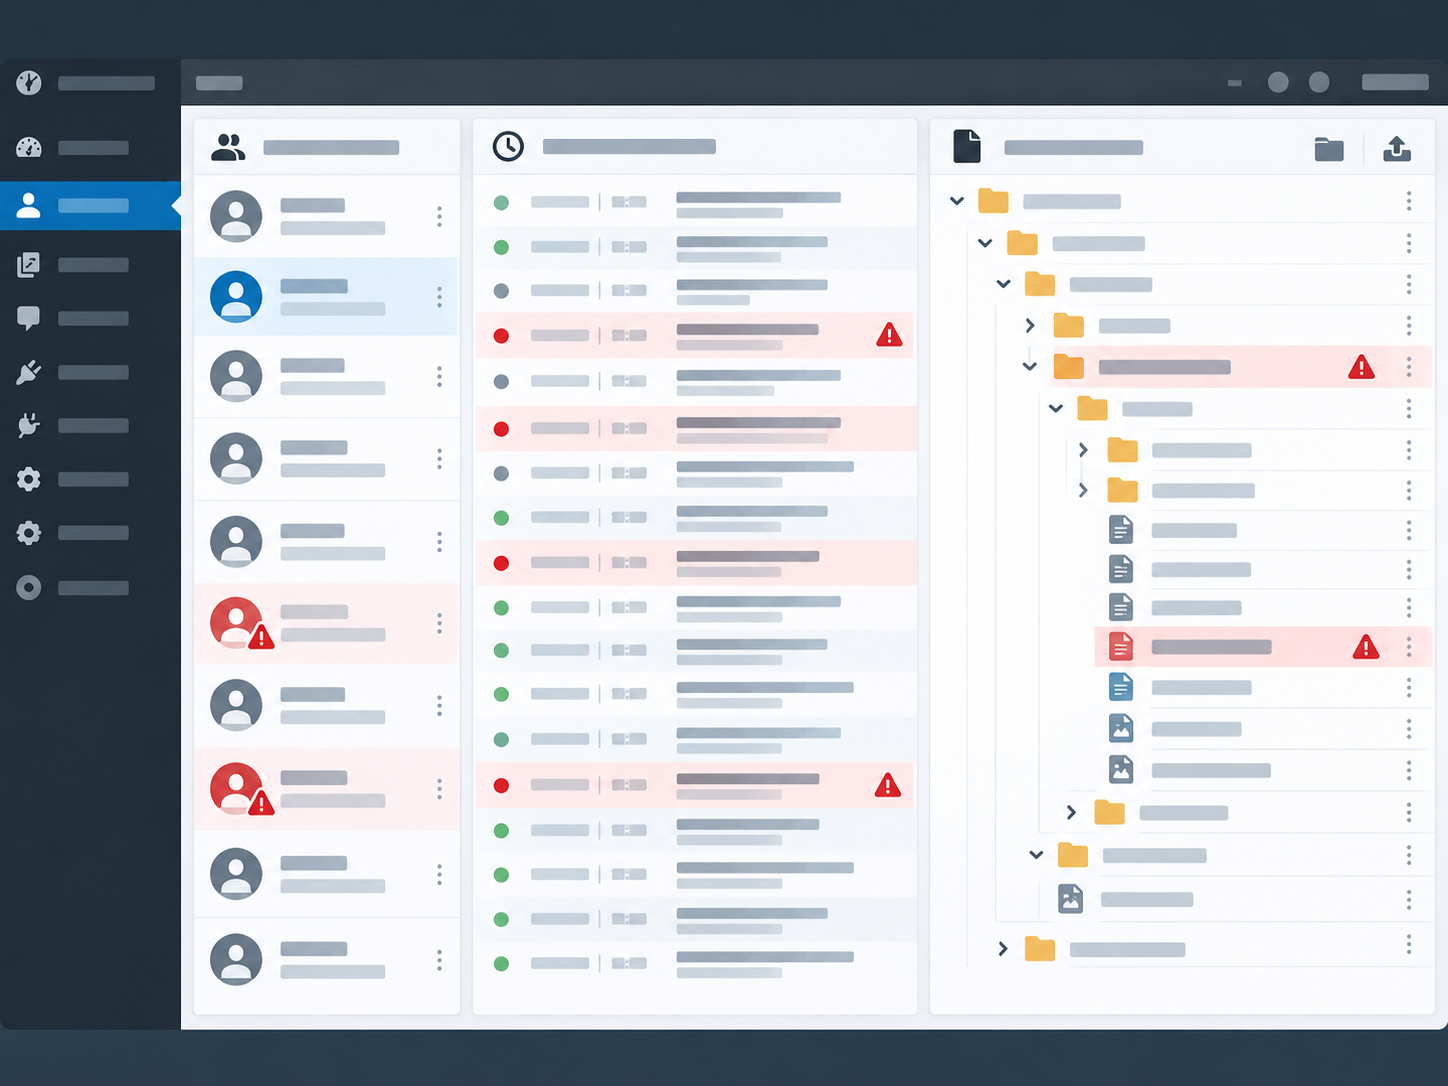
初動対応によって被害の拡大を抑えた後は、どのような経路で不正アクセスが発生したのかを調べます。
WordPressサイトの侵害経路には、管理者アカウントの不正利用、プラグインやテーマの脆弱性、サーバー側の問題など、さまざまな可能性があります。
ただし、症状だけで原因を断定できるとは限りません。
また、複数の問題が重なっている場合もあります。
そのため、管理画面だけでなく、サーバーやファイルの状況も含めて調査する必要があります。
管理者アカウントを確認する
WordPressの管理画面へアクセスできる場合は、「ユーザー」→「ユーザー一覧」を確認しましょう。
ここでは、現在登録されているユーザーと権限を確認できます。
管理者権限を持つアカウントの中に、知らないユーザーが追加されていないかを確認します。
また、すでに退職した担当者や、契約が終了した制作会社のアカウントが残っていないかも確認対象になります。
ただし、見覚えのないアカウントがあっても、すぐに削除することが適切とは限りません。
不正アクセスの調査に必要な情報が含まれている可能性があるためです。
まずはユーザー情報や権限、確認できる操作履歴などを記録し、必要に応じてアクセスを制限します。
プラグインとテーマの状態を確認する
WordPressのプラグインやテーマにセキュリティ上の問題がある場合、不正アクセスの原因になることがあります。
特に、長期間更新されていないプラグインや、サポートが終了しているテーマなどについては、状態を確認する必要があります。
WordPress管理画面の「プラグイン」→「インストール済みプラグイン」から、現在導入されているプラグインを確認できます。
また、「外観」→「テーマ」から、使用しているテーマを確認できます。
ただし、更新されていないプラグインが見つかったからといって、それが今回の不正アクセスの原因とは限りません。
実際の侵入経路を調べるには、脆弱性情報、アクセスログ、ファイルの変更状況などを組み合わせて確認する必要があります。
WordPress公式のセキュリティ資料でも、本体やプラグイン、テーマを適切に更新し、不要なソフトウェアを整理することが基本的な対策として示されています。
サーバー内の不審なファイルを確認する
不正アクセスによって、WordPressのファイルが書き換えられたり、新しいファイルが追加されたりする場合があります。
WordPressは、主にPHPファイルやテーマ、プラグインなどによって動作しているため、不正なコードが設置されると、ページ表示やサーバー上の処理に影響する可能性があります。
特に、WordPress本体のファイル、テーマのPHPファイル、設定ファイルなどは、調査対象になることがあります。
ただし、ファイル名だけを見て、不正なファイルかどうかを判断することは困難です。
また、正常なWordPressのファイルを誤って削除すると、サイトが表示されなくなる可能性があります。
そのため、ファイルの確認や修正は、WordPressの構造を理解している担当者や専門業者に依頼することが適切です。
Google Search Consoleでセキュリティ上の問題を確認する
Google Search Consoleを利用している場合は、セキュリティに関する警告が表示されていないか確認しましょう。
Google Search Consoleには「セキュリティの問題」というレポートがあります。
このレポートでは、Googleが検出したハッキングやマルウェア、フィッシングなどに関する問題を確認できます。
例えば、第三者によって追加された不審なページや、閲覧者に悪影響を及ぼす可能性があるコンテンツなどが報告される場合があります。
ただし、Search Consoleに警告が表示されていないからといって、サイトが安全であることが保証されるわけではありません。
また、レポートに表示されるURLは、問題が発生しているページの一部である場合があります。
Google公式の説明でも、表示されるサンプルURLだけでなく、サイト全体の問題を確認する必要があると案内されています。
Search Consoleは原因調査の手がかりになりますが、サーバーやWordPress内部の調査と組み合わせて利用することが重要です。
3.WordPressサイトを復旧する方法
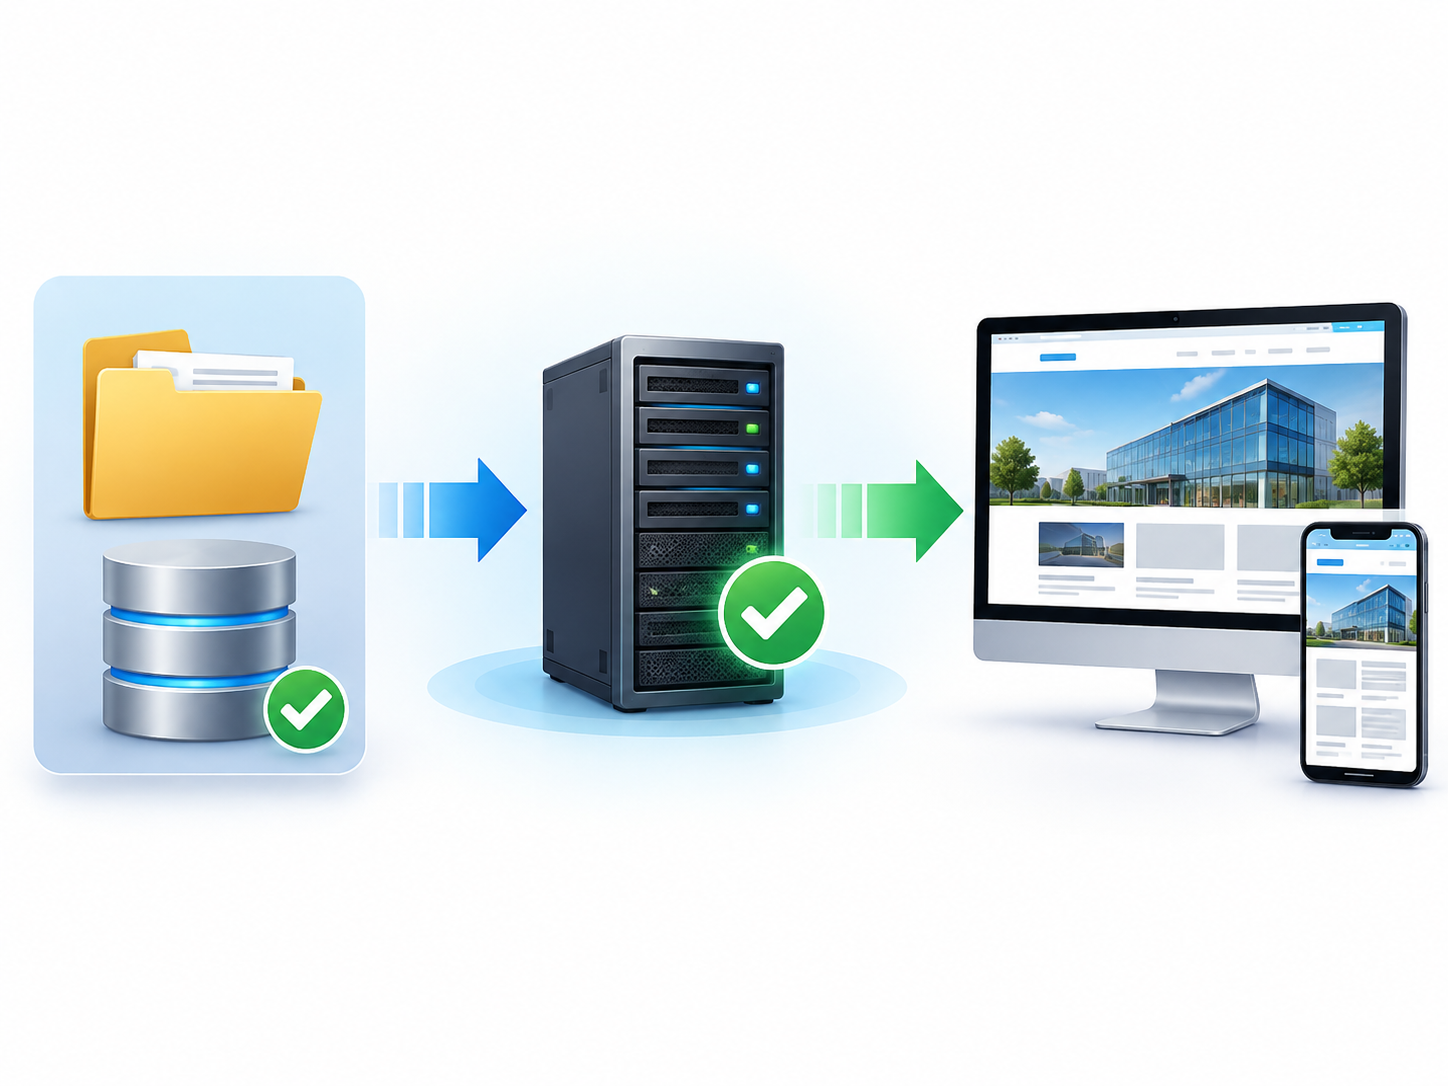
原因や影響範囲の調査が進んだら、サイトの復旧方法を検討します。
ただし、復旧作業では、単に元のページが表示される状態へ戻すだけでは十分とはいえません。
不正なファイルや設定が残っている場合、再び問題が発生する可能性があるためです。
そのため、侵害された部分の除去、アクセス権限の見直し、動作確認を含めて復旧を進めることが重要です。
バックアップから復元する場合
WordPressサイトでは、正常に動作していた時点のバックアップから復元する方法があります。
例えば、不正アクセスが発生する前のバックアップが保存されていれば、その時点のファイルやデータベースへ戻すことを検討できます。
ただし、バックアップを復元すれば必ず安全になるわけではありません。
不正アクセスが発生した時期を正確に把握できていない場合、バックアップの中にも不正なファイルが含まれている可能性があります。
また、復元後に侵入の原因となった問題が残っていれば、同じ経路から再び不正アクセスを受けるおそれがあります。
バックアップから復元する際には、保存日時だけでなく、その時点のデータが安全であるかを確認することが重要です。
さらに、復元によって、バックアップ取得後に追加された記事や注文情報、問い合わせ履歴などが失われる可能性にも注意が必要です。
特にオンラインショップや予約サイトでは、復元前に現在のデータを保全し、業務への影響を確認しましょう。
WordPress本体やプラグインのファイルを修復する
不正なファイルが確認された場合は、問題のあるファイルを削除したり、正規のファイルへ置き換えたりする対応が考えられます。
WordPress本体のファイルについては、公式サイトから提供されている正規のファイルと比較する方法があります。
また、プラグインやテーマについても、提供元から取得した正規のファイルとの比較が必要になる場合があります。
WordPress公式のハッキング対応資料でも、侵害されたファイルを特定し、必要に応じて正規のファイルへ置き換える方法が案内されています。
ただし、WordPressのファイル構成には、サイト独自の設定やカスタマイズが含まれている場合があります。
すべてのファイルを無条件に置き換えると、必要な設定や機能が失われる可能性があります。
そのため、ファイルの修復は、事前にデータを保全したうえで、影響範囲を確認しながら進めることが重要です。
パスワードと認証情報を変更する
不正アクセスが疑われる場合は、管理者アカウントのパスワードを見直す必要があります。
また、WordPressの管理画面だけでなく、サーバー管理画面、FTP・SFTP、データベースなどの認証情報も確認対象になります。
攻撃者が認証情報を取得していた場合、WordPressのパスワードだけを変更しても、別の経路からアクセスされる可能性があるためです。
WordPress公式でも、不正アクセスが発生した場合には、WordPressだけでなく、サーバーやデータベースなどを含めた認証情報の見直しが案内されています。
ただし、調査中のパスワード変更やアカウント削除は、証拠保全や調査に影響する場合があります。
緊急のアクセス遮断が必要な場合は被害拡大防止を優先しつつ、変更した日時や対象アカウントを記録しましょう。
また、認証情報が漏えいした可能性がある場合は、安全な端末や通信環境から変更作業を行うことが大切です。
復旧後には、必要に応じて認証情報を再度変更し、不要なアカウントやセッションが残っていないか確認します。
復旧後はサイトの主要機能を確認する
不正なファイルを除去したり、バックアップから復元したりした後は、サイトが正常に動作するか確認しましょう。
トップページが表示されることだけでなく、問い合わせフォームや商品購入、予約機能など、業務に必要な処理も確認する必要があります。
例えば、問い合わせフォームでは、画面が表示されていても通知メールが正常に送信されない場合があります。
また、オンラインショップでは、商品ページが表示されていても、カートや決済処理に問題が残っている可能性があります。
そのため、サイトの用途に合わせて確認項目を決めておくことが重要です。
| 確認対象 | 主な確認内容 |
|---|---|
| トップページ | 正常に表示されるか、不審な内容が残っていないか |
| 固定ページ・投稿 | 改ざんや不審なリンクがないか |
| 管理画面 | 正常にログインできるか、ユーザーや設定に問題がないか |
| 問い合わせフォーム | 入力・送信・通知メールが正常に動作するか |
| 予約機能 | 予約処理や通知が正常に行われるか |
| オンラインショップ | 商品表示、カート、注文・決済処理が正常か |
| 外部サービス連携 | 必要なデータ連携が正常に行われるか |
| Search Console | セキュリティに関する問題が解消されているか |
なお、これらの確認は、通常の利用者に影響しない方法で行う必要があります。
決済や予約の確認では、テスト用の設定やデータを利用しましょう。
Googleの警告が表示されている場合は審査を申請する
Google Search Consoleの「セキュリティの問題」に警告が表示されていた場合は、原因を取り除いた後、必要に応じて審査を申請します。
Googleでは、問題の修正後に「審査をリクエスト」する手順が用意されています。
申請時には、発生していた問題と、実施した修正内容を説明する必要があります。
ただし、警告が表示されたページだけを修正しても、ほかの場所に問題が残っていれば、審査が承認されない可能性があります。
Google公式でも、報告された問題をサイト全体で解消したうえで、審査を申請することが案内されています。
また、審査を申請したからといって、すぐに警告が解除されるとは限りません。
問題の種類によって確認に時間がかかる場合があります。
そのため、公開を再開する際には、サイト内部の安全性を確認することと、検索結果などに表示される警告への対応を分けて考える必要があります。
4.ハッキングの再発を防ぐための対策
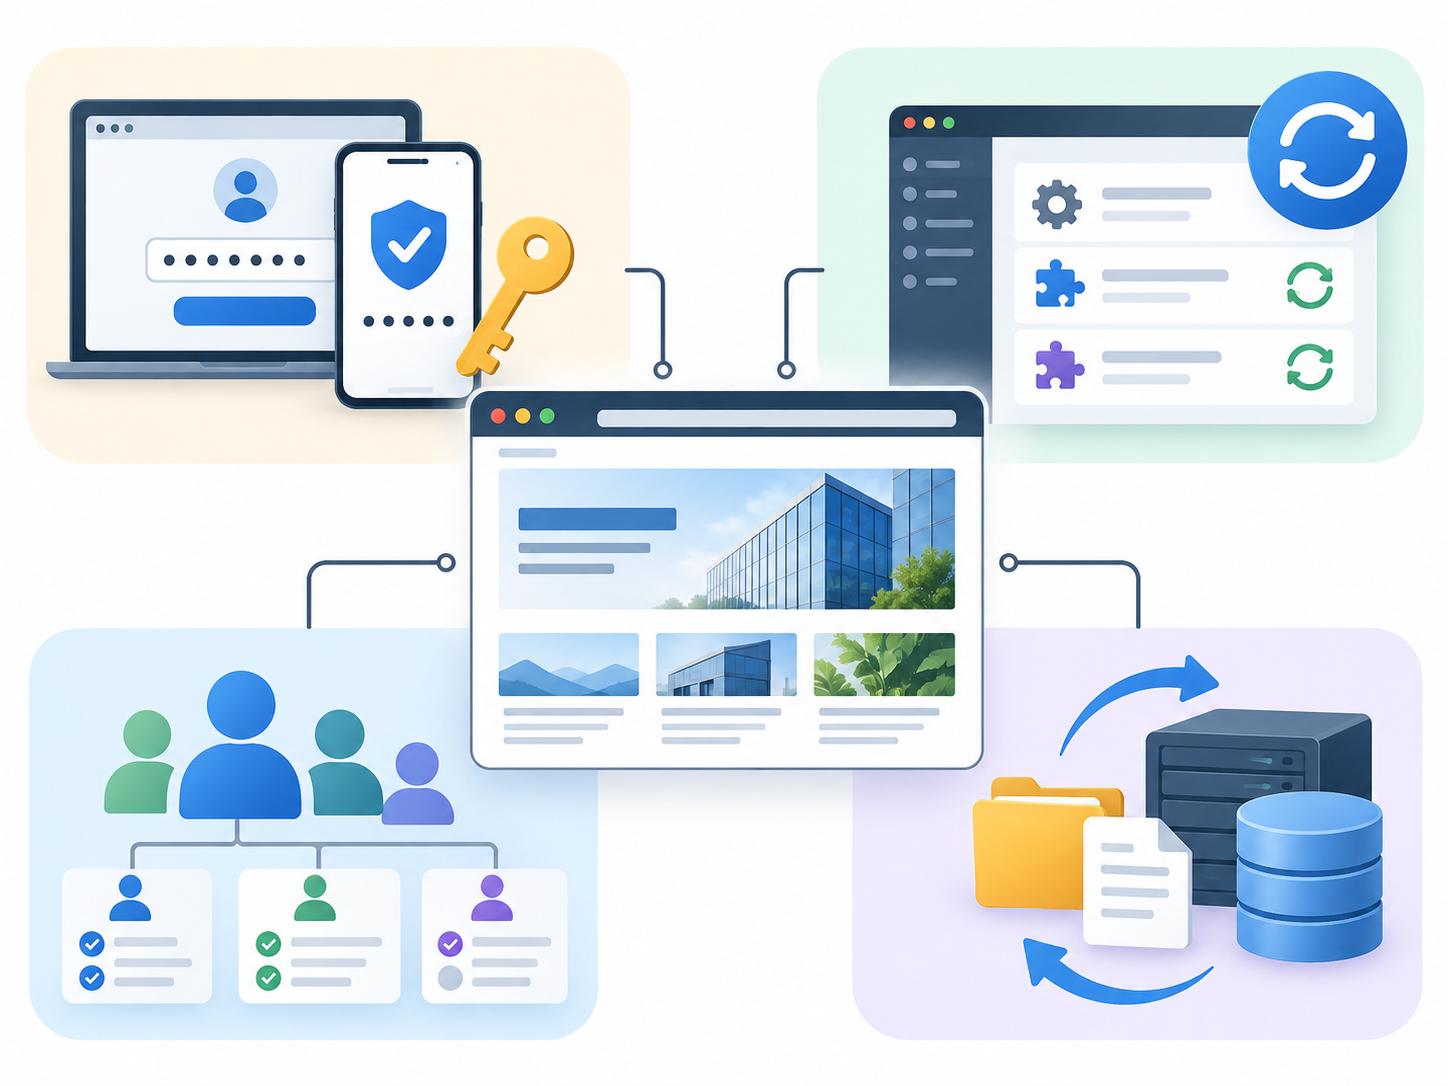
サイトの復旧が完了した後は、再発防止策を検討します。
不正アクセスの原因が残っている場合、サイトを元の状態へ戻しても、同じ問題が発生する可能性があります。
そのため、復旧作業だけで終わらせず、現在の管理方法を見直すことが重要です。
WordPress本体・プラグイン・テーマを更新する
WordPress本体やプラグイン、テーマにセキュリティ上の問題がある場合、更新によって修正されることがあります。
そのため、復旧後には、現在使用しているバージョンと更新状況を確認しましょう。
ただし、不正なファイルが残っている状態で更新するだけでは、問題が解決しない場合があります。
まずは侵害された部分を特定し、安全な状態へ修復したうえで、必要な更新を進めることが大切です。
また、不要なプラグインやテーマが残っていないかも確認しましょう。
利用していないプラグインを停止したまま放置するのではなく、必要性を確認して整理することが重要です。
管理者アカウントと権限を見直す
WordPressでは、ユーザーごとに管理権限を設定できます。
管理者権限を持つアカウントは、サイト全体の設定変更などが可能なため、必要な担当者だけに付与しましょう。
また、複数人で一つの管理者アカウントを共有することは避け、担当者ごとに個別のアカウントを作成する方法が適しています。
制作会社や外部委託先のアカウントについても、契約終了時に利用を停止できるようにしておきましょう。
さらに、管理者アカウントでは、二段階認証の導入も検討したい対策です。
二段階認証を利用することで、パスワードが漏えいした場合でも、不正ログインのリスクを減らせます。
ただし、認証手段を失った場合の復旧方法についても、あらかじめ確認しておく必要があります。
バックアップの取得方法を見直す
ハッキングへの備えとして、定期的なバックアップは重要です。
WordPressでは、画像やプラグインなどのファイルと、記事や設定情報などが保存されるデータベースの両方を保全する必要があります。
また、バックアップを取得しているだけでなく、実際に復元できる状態かを確認することも大切です。
特に、サイト本体とバックアップが同じサーバー内だけに保存されている場合は、サーバー側の問題によって両方が影響を受ける可能性があります。
そのため、必要に応じて異なる保存先を用意することも検討しましょう。
さらに、不正アクセスが長期間発見されなかった場合、複数のバックアップに不正なファイルが含まれている可能性があります。
一定期間のバックアップを保持し、復元対象を選べる状態にしておくことも重要です。
セキュリティ通知を確認できる体制を整える
WordPressやサーバーでセキュリティ対策を行っていても、異常を知らせる通知を誰も確認していなければ、問題の発見が遅れる可能性があります。
例えば、サーバー会社からの通知が、すでに退職した担当者のメールアドレスへ送信されている場合も考えられます。
WordPressの管理者用メールアドレス、サーバーの契約者情報、Google Search Consoleの通知先などを確認し、必要な連絡が届く状態にしておきましょう。
また、通知を受け取った担当者が、誰に連絡し、どのような対応を行うのかを決めておくことも重要です。
個人情報への影響が疑われる場合の対応
WordPressサイトがハッキングされた場合、個人情報への影響についても確認が必要になることがあります。
例えば、問い合わせフォームで取得した氏名やメールアドレス、会員情報、注文情報などを保存しているサイトです。
ただし、サイトがハッキングされたことだけで、個人情報の漏えいが発生したと断定できるわけではありません。
どの情報が保存されていたのか、不正アクセスによって閲覧や取得が可能だったのかなどを調査する必要があります。
保存している情報と影響範囲を確認する
まずは、WordPressや関連するシステムに、どのような個人情報が保存されているかを確認しましょう。
問い合わせフォームでは、送信された情報がメールで通知されるだけの場合もあれば、WordPressのデータベース内に保存される場合もあります。
また、オンラインショップや会員サイトでは、利用者情報や注文履歴などが保存されていることがあります。
そのため、サイトの機能や使用しているプラグインによって、調査対象が異なります。
不正アクセスの調査では、情報が保存されている場所と、第三者がアクセスできた可能性のある範囲を確認することが重要です。
必要に応じて報告や本人への通知を検討する
個人データの漏えい等が発生した場合、または発生したおそれがある場合には、状況によって個人情報保護委員会への報告や本人への通知が必要になることがあります。
日本の個人情報保護法では、一定の要件に該当する漏えい等について、報告や通知が義務付けられています。
報告が必要な場合、速報は発覚後速やかに、目安として3〜5日以内、確報は原則として発覚日から30日以内とされています。不正な目的で行われたおそれがある事態などでは、確報の期限が60日以内となる場合があります。
ただし、報告義務の有無や期限は、発生した事態の内容によって異なります。
個人情報への影響が疑われる場合は、社内の責任者や専門家と相談し、必要な対応を早めに確認しましょう。
中小企業サイトで決めておきたい緊急対応ルール
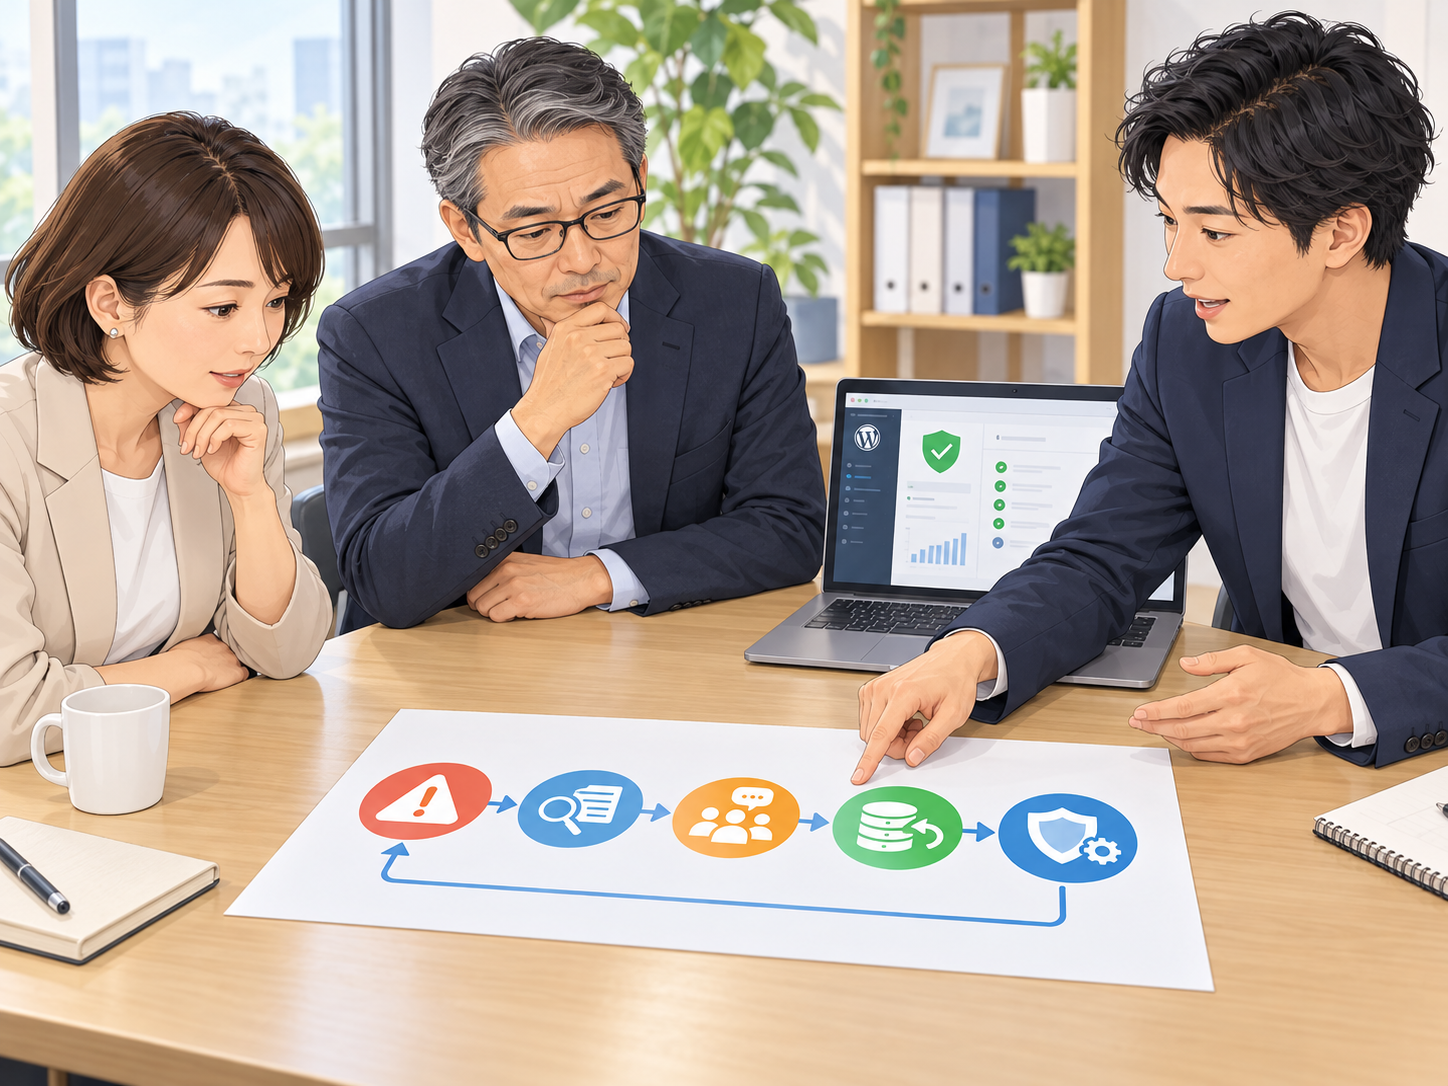
ハッキングが発生した際の対応を、特定の担当者だけに任せていると、担当者が不在の場合に対応が遅れる可能性があります。
そのため、問題が発生する前から、緊急時の連絡先や対応の流れを決めておくことが重要です。
特に、制作会社や保守会社へサイト管理を依頼している場合は、通常の更新作業と緊急対応の範囲が異なることがあります。
保守契約に不正アクセスの調査や復旧作業が含まれているか、事前に確認しておきましょう。
緊急対応の役割を決めておく
ハッキングへの対応では、状況確認、サーバーの操作、情報共有、復旧判断など、複数の作業が必要になる場合があります。
小規模な企業では、一人の担当者が複数の役割を担うこともありますが、少なくとも誰が判断するのかを明確にしておくことが大切です。
例えば、次のような役割分担が考えられます。
| 担当・関係者 | 主な役割 |
|---|---|
| 社内Web担当者 | 異常の発見、状況の記録、関係者への連絡 |
| 社内責任者 | 公開停止や復旧方針、対外的な対応の判断 |
| 制作会社・保守会社 | WordPressの調査、ファイル修復、動作確認 |
| サーバー会社 | サーバー側の状況確認、ログや設定に関する支援 |
| セキュリティ専門業者 | 侵入経路や影響範囲の調査、専門的な復旧支援 |
| 個人情報管理担当者 | 個人情報への影響確認、必要な報告や通知の検討 |
これは役割分担の一例です。
実際の対応では、契約内容や社内体制によって担当範囲が異なります。
重要なのは、問題が発生してから連絡先を探すのではなく、事前に対応体制を決めておくことです。
対応の進捗を記録する
緊急対応では、状況が変化するたびに複数の担当者が作業する場合があります。
そのため、実施した作業を記録しておくことが重要です。
例えば、サイトへのアクセスを制限した日時、認証情報を変更した日時、バックアップを取得した日時、復旧作業を開始した日時などです。
これらの記録があれば、対応状況を関係者と共有しやすくなります。
また、同じ操作を重複して行ったり、必要な確認を忘れたりすることを防ぐためにも役立ちます。
よくあるハッキング対応の問題
WordPressサイトがハッキングされた場合、早く復旧させたいという理由から、十分な確認を行わずに作業を進めてしまうことがあります。
しかし、対応方法によっては、問題の原因が分からなくなったり、再発につながったりする可能性があります。
ここでは、中小企業のWebサイトで注意しておきたい代表的な問題を紹介します。
改ざんされたページだけを削除している
不審なページが追加された場合、そのページを削除すれば問題が解決したように見えることがあります。
しかし、サイト内に不正なプログラムや管理者アカウントが残っている場合、再びページが作成される可能性があります。
そのため、表示されている問題だけでなく、侵入経路やほかの改ざん箇所についても確認する必要があります。
原因を確認せずバックアップから復元している
バックアップからの復元は、有効な復旧手段になる場合があります。
しかし、侵入経路が残っている状態で復元しても、再び不正アクセスを受ける可能性があります。
また、バックアップ自体に不正なファイルが含まれている場合もあります。
復元する前に、バックアップの状態と侵入経路を確認し、必要な対策を組み合わせることが重要です。
パスワードだけを変更して対応を終えている
不正アクセスが疑われる場合、パスワードの変更は重要な対策の一つです。
しかし、不正なファイルや別の管理者アカウントが残っている場合、パスワード変更だけでは問題が解決しません。
また、WordPress以外のサーバー管理情報などが漏えいしている可能性もあります。
認証情報の変更とあわせて、ファイル、ユーザー、サーバー設定なども確認する必要があります。
サイトが表示されるようになった時点で対応を終えている
復旧作業によってサイトが正常に表示されるようになっても、それだけで安全性が確認できたとは限りません。
不審なファイルや設定が残っていないか、管理者アカウントに問題がないか、必要なセキュリティ対策が行われているかを確認する必要があります。
また、Google Search Consoleにセキュリティ警告が表示されていた場合は、修正後の確認や審査への対応も必要になることがあります。
公開を再開した後も、一定期間はログや警告、サイトの動作状況を継続して確認することが大切です。
まとめ|ハッキングへの対応は被害の拡大防止と原因の確認から始める
WordPressサイトがハッキングされた可能性がある場合は、慌ててファイルを削除したり、すぐにバックアップから復元したりするのではなく、まず現在の状況を確認することが重要です。
異常を発見した日時や症状を記録し、必要に応じてアクセスを制限する。そして、調査に必要なログやファイルを保全したうえで、侵入経路と影響範囲を確認します。
復旧作業では、不正なファイルや設定を修復するだけでなく、管理者アカウントや認証情報も見直す必要があります。
また、復旧後にはWordPress本体、プラグイン、テーマの更新状況を確認し、バックアップや権限管理などの運用方法を整えることが大切です。
特に中小企業のWebサイトでは、緊急時に誰が対応するのかを事前に決めておくことで、問題が発生した際にも状況を整理しやすくなります。
ハッキングへの対応は、専門的な復旧作業だけが重要なのではありません。
異常を早く発見し、被害の拡大を防ぎ、適切な担当者へつなぐことも重要なセキュリティ対策です。
まずは現在のWordPressサイトについて、緊急時の連絡先、バックアップの取得状況、管理者アカウントの管理方法を確認してみましょう。
不正アクセスが疑われる場合に、どのような順番で対応すればよいかを整理した「緊急対応フローチャート」を用意しています。
初動対応から原因調査、復旧、再発防止までの流れを確認できるため、社内担当者や制作会社との情報共有にもご活用ください。